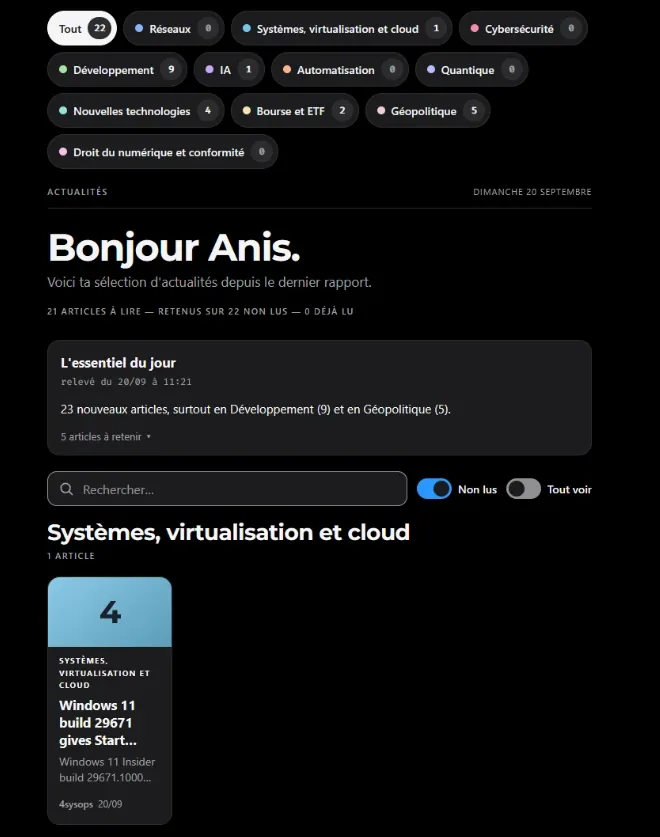
La méthode en détail
- Fraîcheur : un article de plus de 72 heures n'est pas retenu, et le relevé lit 60 entrées au plus par flux.
- Hors-sujet : bons plans et contenus sponsorisés écartés avant tout classement, 5 articles sur 612. La liste n'accepte que des expressions précises, pour ne pas effacer une vraie information.
- Doublons : la même information parue le même jour sur trois sites ne fait qu'une carte, les deux autres comptent comme sources supplémentaires. 5 articles sur 612.
- Note : un mot-clé vaut 2 points dans le titre, 1 dans l'extrait seul. Sept points et plus donnent la note 5 ; 5 ou 6 la note 4 ; 3 ou 4 la note 3 ; 1 ou 2 la note 2 ; 0 la note 1. La note ordonne la liste, elle n'écarte rien.
- Section : un article garde la section de sa source, sauf si une autre section compte au moins deux mots-clés d'avance.
Sources suivies
67 flux RSS ou Atom, répartis en 11 sections : Réseaux (6), Systèmes, virtualisation et cloud (13), Cybersécurité (8), Développement (5), IA (4), Automatisation (5), Quantique (4), Nouvelles technologies (8), Bourse et ETF (4), Géopolitique (4), Droit du numérique et conformité (6).
Parmi elles : CERT-FR · ANSSI · IT-Connect · LeMagIT · BleepingComputer · Krebs on Security · The Hacker News · Windows Server Blog · CNIL · Commission européenne
Chaque flux doit remonter à la source primaire, celle qui porte le numéro de l'avis ou de la vulnérabilité, et répondre au test : les 67 ont été passés un par un le 19/09/2026. Vingt et une candidatures écartées, motif écrit : anti-robot, adresse disparue, flux figé, trop lourd, trop bruyant. Ce dernier motif écarte un flux impeccable : 110 vulnérabilités tous les trois jours noieraient la section Cybersécurité.
Migration
Fiche 1 · Migration — Windows Server 2012 R2 : la dernière échéance
Le support étendu s'est arrêté le 10 octobre 2023, et les mises à jour de sécurité étendues qui ont pris le relais s'arrêtent le 13 octobre 2026. Après, plus aucun correctif, même payant. La même journée marque la fin d'Office 2021 et des éditions Famille et Pro de Windows 11 24H2.
Source : Microsoft : quels sont les produits en fin de support en 2026 ? (nouvel onglet) · IT-Connect · 05/01/2026
Fiche 2 · Migration — Windows 10 : l'Europe obtient les correctifs gratuits
Le support standard de Windows 10 s'est arrêté le 14 octobre 2025. Microsoft facturait 30 dollars une année de mises à jour étendues ; sous la pression de l'association Euroconsumers, il les a rendues gratuites dans l'Espace économique européen, trente pays dont la France. Condition : un compte Microsoft personnel, sous peine d'interruption au bout de soixante jours.
Source : En Europe, les mises à jour de sécurité Windows 10 seront gratuites (nouvel onglet) · IT-Connect · 26/09/2025
Matériel et virtualisation
Fiche 3 · Matériel — Dell iDRAC : une injection de commande dans la carte d'administration
Le 3 septembre 2026, Dell corrige CVE-2026-23855 dans iDRAC9 et iDRAC10, les contrôleurs d'administration à distance des serveurs PowerEdge. Score CVSS 7,2 : un compte déjà privilégié, joignable par le réseau, peut compromettre l'intégralité du contrôleur. Les générations 14G à 17G sont concernées, et la correction passe par une mise à jour de firmware.
Source : DSA-2026-392, Security Update for Dell iDRAC9 and iDRAC10 (nouvel onglet) · Dell · 03/09/2026
Fiche 4 · Virtualisation — Sortir de VMware : 1 200 machines virtuelles migrées
Après le rachat de VMware par Broadcom, l'hébergeur alsacien SdV est passé à Proxmox : 1 200 machines virtuelles basculées, environ une minute d'interruption chacune. Proxmox lit nativement le format VMDK, ce qui permet de ne convertir qu'au dernier moment. Le stockage a suivi, de vSAN à Ceph, qui réclame trois à quatre copies au lieu de deux. La difficulté : réécrire les scripts bâtis sur les interfaces VMware.
Source : Comment SdV a migré 1 200 VM à chaud de VMware vers Proxmox (nouvel onglet) · LeMagIT · 18/09/2026
Correctifs et sécurité
Fiche 5 · Correctifs — Le Patch Tuesday qui casse le Bureau à distance
Le 8 septembre 2026, Microsoft publie 974 correctifs, un record, dont deux failles déjà exploitées. Les jours suivants, des serveurs Bureau à distance cessent de répondre après quelques heures, sur les trois versions supportées ; le seul contournement était de désinstaller le correctif. Les mises à jour hors bande sont parues le 14 septembre, dans le catalogue Microsoft Update seul.
Sources : September 2026 Patch Breaks RDS Servers (nouvel onglet) · IT-Connect · 11/09/2026 · KB5129235 (nouvel onglet) · Microsoft · 14/09/2026
Fiche 6 · Sécurité — WSUS : le serveur de mises à jour devenu porte d'entrée
CVE-2025-59287, notée 9,8 sur 10 : le rôle WSUS permettait d'exécuter du code en SYSTEM sans authentification. Le correctif du 14 octobre 2025 n'a pas suffi ; Microsoft en a publié un second hors cycle le 23, et l'exploitation a suivi dans les heures. La CISA l'a inscrite dès le lendemain à son catalogue des failles activement exploitées ; Unit 42 a compté environ 5 500 serveurs WSUS exposés.
Sources : CERTFR-2025-ACT-046 (nouvel onglet) · CERT-FR (ANSSI) · 27/10/2025 · Actively Exploited in the Wild (nouvel onglet) · Unit 42 · 03/11/2025
Droit du numérique
Fiche 7 · Règlement IA — La transparence s'applique depuis le 2 août 2026
Le règlement (UE) 2024/1689 classe les systèmes d'IA en quatre niveaux de risque. Depuis le 2 août 2026, son article 50 impose de marquer les contenus générés par une IA, d'étiqueter les deepfakes et de prévenir l'utilisateur qui dialogue avec un système d'IA. Un code de bonnes pratiques volontaire l'accompagne, signé par environ 190 organisations.
Source : Code of Practice on marking and labelling AI-generated content (nouvel onglet) · Commission européenne · 10/06/2026
Fiche 8 · Omnibus — Le haut risque reporté, deux interdictions ajoutées
Entré en vigueur le 27 juillet 2026, le règlement (UE) 2026/1744 repousse les obligations du haut risque au 2 décembre 2027, et au 2 août 2028 pour les systèmes intégrés à des produits réglementés. Il ajoute deux interdictions à l'article 5 : les contenus intimes générés sans le consentement de la personne, et les contenus pédocriminels. Le Sénat en critique le volet « données ».
Sources : Règlement (UE) 2026/1744 (nouvel onglet) · Journal officiel de l'UE · 24/07/2026 · rapport d'information n° 626 (nouvel onglet) · Sénat · 13/05/2026
Fiche 9 · Données — Moissonner le web pour entraîner une IA : les conditions du CEPD
En juillet 2026, le Comité européen de la protection des données a mis en consultation des lignes directrices sur le moissonnage du web pour l'IA générative : l'intérêt légitime doit remplir trois conditions cumulatives, et les données sensibles exigent une dérogation de l'article 9 du RGPD. Les lignes jumelles sur l'anonymisation retiennent trois critères : ni individualisation, ni corrélation, ni inférence.
Source : EDPB sheds light on anonymisation and web scraping for generative AI (nouvel onglet) · CEPD (EDPB) · 08/07/2026
Fiche 10 · NIS 2 — La France renvoyée devant la Cour de justice
La directive (UE) 2022/2555 devait être transposée au plus tard le 17 octobre 2024. Le 8 juillet 2026, la Commission a renvoyé l'Irlande, l'Espagne, la France et les Pays-Bas devant la Cour de justice. En France, le projet de loi a été retiré de la session de juillet : son article 16 interdirait aux fournisseurs de chiffrement d'intégrer des portes dérobées, ce que des parlementaires contestent. L'ANSSI n'attend pas la loi et diffuse depuis mars 2026 un Référentiel Cyber France en version de travail.
Sources : Communiqué IP/26/1499 (nouvel onglet) · Commission européenne · 08/07/2026 · NIS 2 : l'ANSSI poursuit son accompagnement (nouvel onglet) · ANSSI · 18/03/2026
Fiche 11 · Cyber Resilience Act — Signaler une faille exploitée en 24 heures
Depuis le 11 septembre 2026, un fabricant de produit comportant des éléments numériques doit signaler les vulnérabilités activement exploitées et les incidents graves. Les délais sont fermes : 24 heures pour l'alerte, 72 heures pour la notification complète, 14 jours après la mesure corrective pour le rapport final. Un seul signalement, par la plateforme unique de l'ENISA.
Source : Cyber Resilience Act — Reporting obligations (nouvel onglet) · Commission européenne · 11/09/2026